

Një incident i rëndësishëm kibernetik ka tronditur botën financiare, duke përfshirë disa nga emrat më të njohur si JPMorgan Chase, Visa dhe Mastercard. Një grup hakerësh, i njohur si n0n, ka pretenduar se ka arritur të sigurojë të dhënat personale të dhjetëra mijëra klientëve, duke ngritur shqetësime të mëdha për sigurinë e informacionit financiar. Ky sulm ka ndodhur në një kohë kur shërbimet bankare në Shtetet e Bashkuara po përballen me një valë ndërprerjesh, duke e bërë situatën edhe më alarmante.
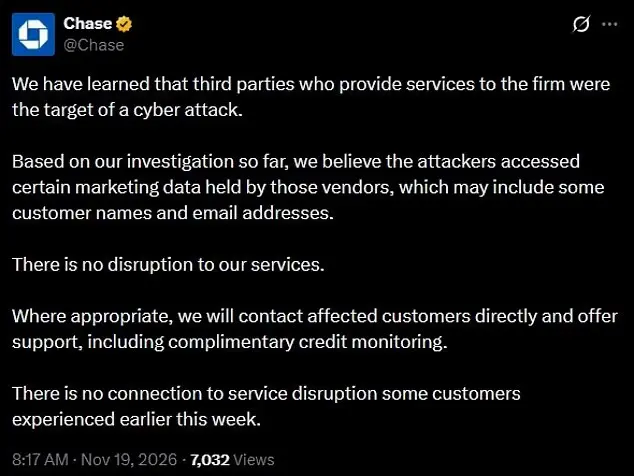
JPMorgan Chase, banka më e madhe në SHBA, ka konfirmuar se disa të dhëna personale të klientëve të saj mund të jenë prekur nga ky incident. Sipas përfaqësuesve të bankës, informacionet e ekspozuara përfshijnë emrat dhe adresat elektronike, duke lënë të kuptohet se hakerët kanë pasur akses në sistemet e kompanive të jashtme me të cilat banka bashkëpunon.
Edhe Visa dhe Mastercard kanë raportuar incidente të ngjashme, duke e bërë situatën edhe më të komplikuar. Grupi n0n ka marrë përgjegjësinë për këto sulme dhe pretendon se ka arritur të sigurojë të dhëna të tjera, përfshirë numra telefoni dhe informacione të rezervimeve në restorante e hotele. Megjithatë, shtrirja e plotë e këtij komprometimi ende nuk është verifikuar nga burime të pavarura.
JPMorgan Chase ka sqaruar se sulmi nuk ka prekur infrastrukturën e saj kryesore, por disa ofrues shërbimesh të jashtme që kanë akses në të dhënat e marketingut. Këto kompani janë të angazhuara në komunikimin me klientët dhe administrimin e fushatave promovuese.
Visa ka bërë të ditur se incidenti ka prekur një partner të saj në rajonin e Azisë dhe Paqësorit, duke theksuar se numrat e kartelave bankare nuk ishin pjesë e të dhënave të vjedhura. Një përfaqësues i Mastercard gjithashtu ka konfirmuar se incidenti kishte prekur një numër të kufizuar klientësh të përfshirë në një program të veçantë shpërblimi.
Megjithatë, shqetësimet për sigurinë e të dhënave personale vazhdojnë të rriten. Kompania e sigurisë kibernetike SOCRadar ka identifikuar grupin n0n si autorin e sulmit dhe ka zbuluar se ai është aktiv që nga viti 2026, me një fokus të veçantë në përfitimet financiare. Ndryshe nga sulmet tradicionale, ky grup përqendrohet në vjedhjen e të dhënave dhe kërcënimin për publikimin e tyre.
Raportet tregojnë se grupi n0n pretendon se zotëron profile të klientëve të Visa nga tregjet aziatike, përfshirë emra të plotë dhe numra celularësh. Për JPMorgan Chase, hakerët kanë deklaruar se kanë siguruar dhjetëra mijëra adresa elektronike të mbajtësve të kartelave, duke u dhënë një afat prej 48 orësh për të paguar shumën e kërkuar për të shmangur publikimin e informacionit në dark web.
JPMorgan Chase ende nuk ka bërë të ditur numrin e saktë të klientëve të prekur, por ka njoftuar se do t’i kontaktojë ata dhe do t’u ofrojë shërbime falas për monitorimin e historikut të kreditit. Përmasat e këtij incidenti janë veçanërisht të rëndësishme, duke marrë parasysh se banka administron rreth 5,1 trilionë dollarë aktive dhe shërben miliona klientë në Shtetet e Bashkuara.
Reagimet në rrjetet sociale kanë qenë të shumta, me klientë që kërkojnë sqarime mbi informacionet e vjedhura dhe masat që po ndërmerren për mbrojtjen e tyre. Disa përdorues kanë shprehur dyshime mbi ofertën për monitorimin e kreditit, duke kërkuar transparencë mbi kompanitë e jashtme që kishin qasje në të dhënat e klientëve. Incidenti ka ngritur gjithashtu pyetje mbi lidhjen e mundshme me problemet teknike që kanë prekur bankat amerikane në javët e fundit.
Megjithatë, JPMorgan Chase ka theksuar se problemet teknike ishin shkaktuar nga një defekt softuerik dhe nuk ishin të lidhura me sulmin kibernetik. Aktualisht, nuk ka prova që të gjitha këto incidente të jenë rezultat i një sulmi të koordinuar, por ekspertët e sigurisë po vazhdojnë të monitorojnë situatën me kujdes.
Incidenti kibernetik ka rikthyer vëmendjen te rreziqet që kompanitë e mëdha përballojnë përmes shërbimeve të jashtme. Edhe institucionet që investojnë në sigurinë kibernetike mund të ekspozohen ndaj sulmeve kur një partner i tyre komprometohet. Aktualisht, mbetet e paqartë nëse ekziston ndonjë lidhje ndërmjet incidenteve të raportuara, ndërsa përmasat e plota të të dhënave të ekspozuara vazhdojnë të jenë objekt verifikimi.